OBJECTIFS
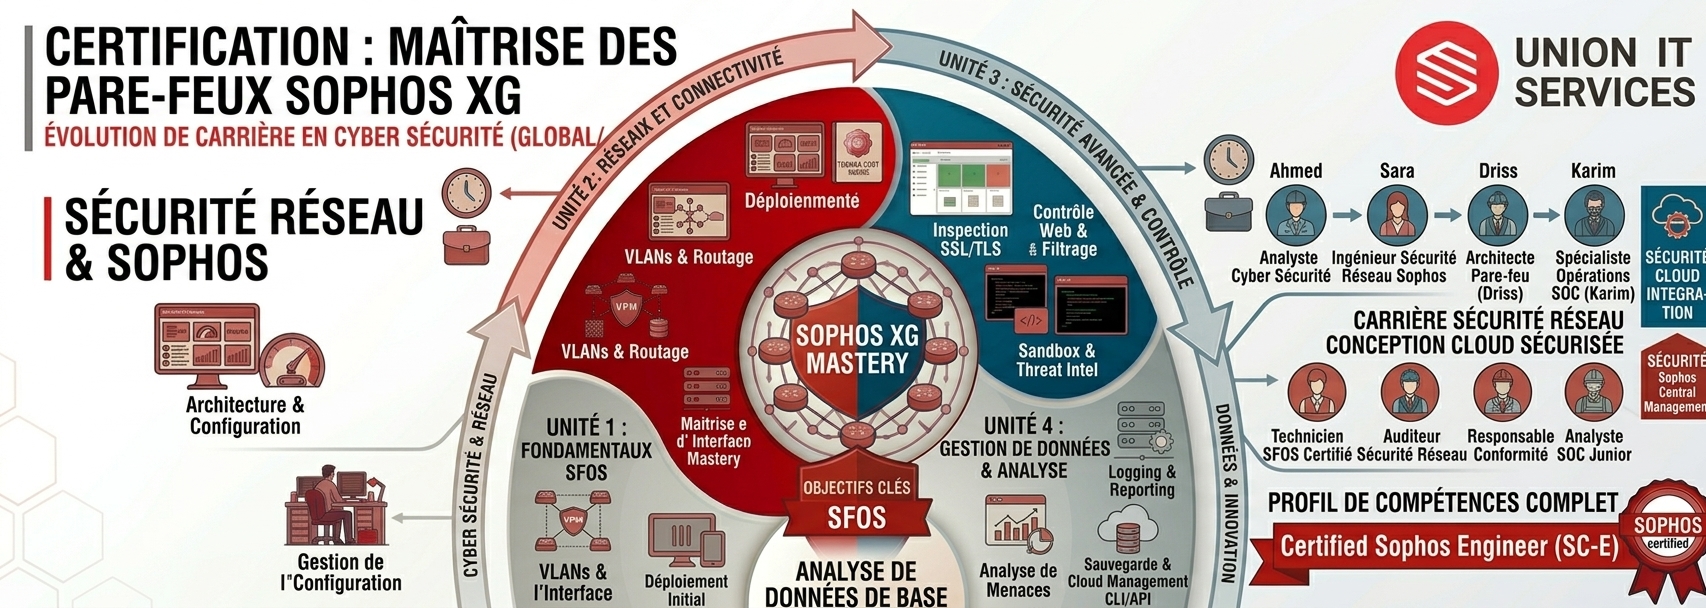
- Comprendre les différents modes de déploiement du XG
- Les protocoles de routages utilisés, l’agrégation de liens et l’usage de VLANs
- Aperçu de l’inspection stateful et des politiques strictes
- FastPath/IPS/anti-DOS/Flooding/ATP
- Reverse proxy et authentification : publication de serveurs et utilisation de templates
- La gestion d’authentifications SSO, LDAP, NTLM et les nouveaux agents (Sophos Transparent Authentication Suite - STAS et Sophos Authentication for Thin Clients - SATC)
- Gestion de sites distants avec RED (Remote ethernet device)
- Gestion sans fil d’Access Points Sophos et des hotspots
- Les différents modes d’utilisation VPN (Distant, Site-à-site, Hôte-à-hôte)
- Utilisation de la haute disponibilité
- Modules dédiés au dépannage, SF Loader et au dimensionnement